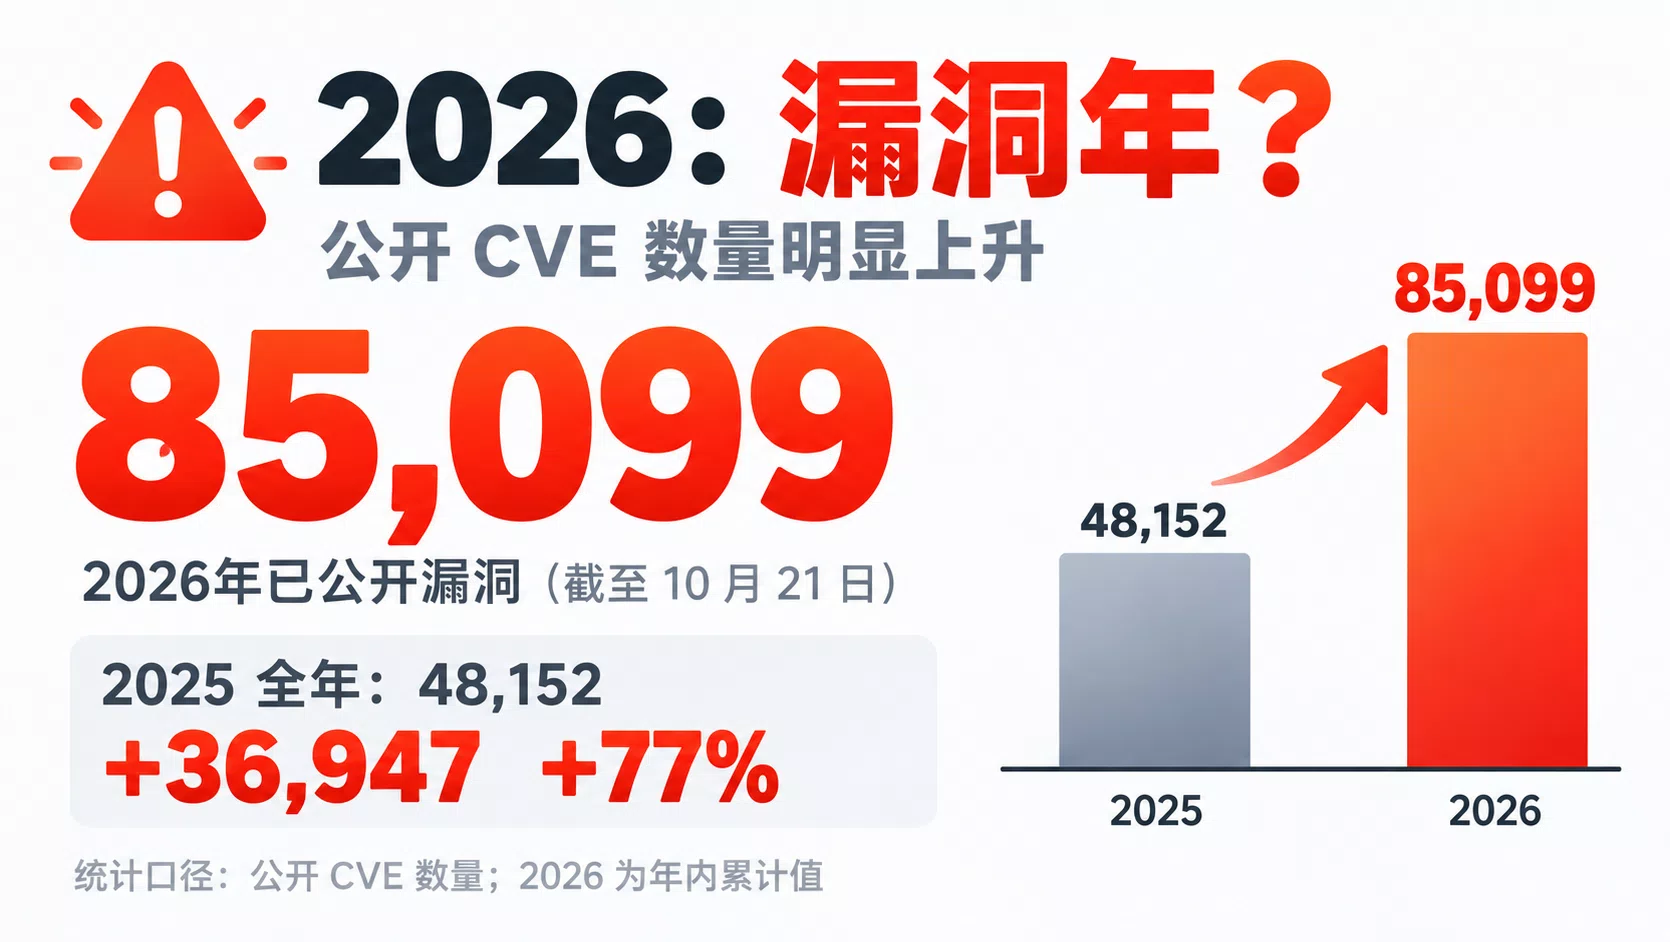
漏洞年
在2026年就是一位运维的末日。
今年的漏洞比上一年多了足足一半。就PHP和nginx而言,今年我已经听到好几个漏洞了。每一次听到都会想我的网站会不会受影响,尽管我已经由wordpress迁移到静态博客,但是我有些自用的网站还是使用PHP和nginx的。所以今年已经打开服务器更新了好几次了,这个原因也是推动我由wordpress转到静态网站。
2026年10月21日,一天公布了好几个漏洞,其中最大的漏洞就是PHP,震惊到日本首相高市早苗都提醒使用PHP的企业更新。在公网使用PHP的都无一幸免,在能够识别服务器端编程语言的网站中,约 7 成使用 PHP,特别极其多网站都是使用wordpress的。
当天 PHP 官方紧急修复两项高危安全漏洞,统称为 PHP2Shell,编号为 CVE-2026-109618 和 CVE-2026-109619。 这两项漏洞源于 PHP 核心运行环境的内存管理缺陷。攻击者可能通过精心构造的 HTTP 请求,在无需登录或身份验证的情况下远程执行恶意代码(RCE),甚至读取敏感数据、控制网站或入侵服务器。此次漏洞影响 PHP 5.4 及之后的多个版本,涉及 PHP-FPM、Apache mod_php 等常见部署方式,因此影响范围广泛。
之前我的博客使用wordpress的,后来因为服务器维护问题所以我决定迁移博客到hugo。我那时候的决定是十分正确的,确实省了不少时间在维护服务器身上,所以在这个漏洞后不会受影响,不然我就要关站等更新了,现在我的服务器等推送到完成下载都要好几个小时。
为什么现在有那么多漏洞?一个最合理的解释是AI令漏洞更加容易被找到了,以前没有人发觉的漏洞现在全用AI去发掘了,AI越来越聪明,这就是为什么今年的漏洞给上年多那么多。
总结
唯一的办法就是定时更新,多留意网络上的资讯,确保网站的安全,不会被入侵成为肉鸡和造成数据隐私泄露。